Domain möbel-augsburg.de kaufen?
Wir ziehen mit dem Projekt
möbel-augsburg.de um.
Sind Sie am Kauf der Domain
möbel-augsburg.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain möbel-augsburg.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Was könnte ich in die Schränke, Regale und Tische zeichnen?
Du könntest verschiedene Dinge in die Schränke, Regale und Tische zeichnen, je nach deinem persönlichen Stil und Vorlieben. Zum Beispiel könntest du Blumen, Tiere, geometrische Muster oder abstrakte Designs zeichnen. Du könntest auch Gegenstände darstellen, die du gerne in den Schränken und Regalen aufbewahrst, wie Bücher, Geschirr oder Spielzeug. Lass deiner Kreativität freien Lauf und gestalte die Möbel nach deinem eigenen Geschmack. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
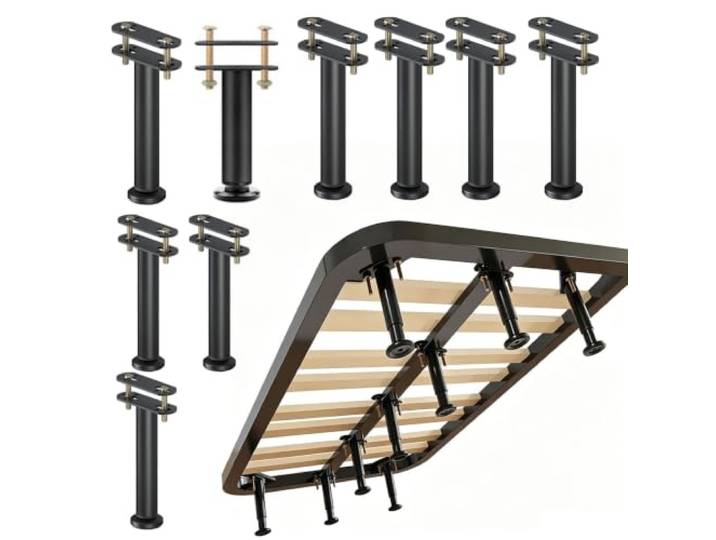
RENLXFI 9 Ersatzbeine Aus Metall Für Bettgestelle Höhenverstellbare Stahlfüße Für Küchenschränke, Kommoden, TV-Möbel, Sofas, Stühle, Betten Oder Couchtische – Mit GummipuffernRENLXFI 9 Ersatzbeine Aus Metall Für Bettgestelle Höhenverstellbare Stahlfüße Für Küchenschränke, Kommoden, TV-Möbel, Sofas, Stühle, Betten Oder Couchtische – Mit Gummipuffern. Verstärkte Bettstütze: Hilft, schwache Bereiche in der Mitte zu stabilisieren und bietet zusätzlichen Halt für Bettrahmen, die zum Durchhängen neigen. Geeignet zur Verstärkung von Holzlattenrosten, Plattformbetten und älteren Bettrahmen. Nicht als Ersatz für stark beschädigte oder gebrochene tragende Bauteile gedacht. Anpassbar an verschiedene Höhen: Drehen Sie den verstellbaren Fuß, um die Stützhöhe optimal an Ihren Bettrahmen anzupassen. Ziehen Sie nach der Einstellung den Befestigungsring fest, um Bewegungen zu minimieren. Die Höhenverstellung gleicht keine falsch dimensionierten oder strukturell instabilen Bettrahmen aus. Flexible Montage für kompatible Rahmen: Unterstützt die Befestigung mittels Schrauben, Bolzen (mit Zusatzplatte) oder Nägeln an kompatiblen Bettrahmen oder Holzlatten. Bolzenmontage für vorgebohrte Rahmen, Klemmmontage mit Zusatzplatte für Rahmen ohne Bohrungen sowie Nagelmontage für kompatible Holzrahmen. Ziehen Sie nach der Montage den Befestigungsring fest, um Bewegungen zu minimieren. Robuste Stahlstütze: Gefertigt aus kaltgewalztem Stahl mit Einbrennlackierung für Langlebigkeit und Rostbeständigkeit. Jedes Stützbein ist für eine Belastung von bis zu 125 kg ausgelegt. Die tatsächliche Gesamtbelastbarkeit des Bettes hängt von der Anzahl der Stützen und der Konstruktion des Bettrahmens ab. Zusätzliche Stabilität und Bodenschutz durch Gummiauflage: Der 5 cm breite Fuß verteilt die auf eine größere Fläche, während die Gummiauflage Bewegungen und Geräusche bei normaler Nutzung reduziert. Geeignet für kompatible Bodenbeläge. Farbe:One Color139,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Elsner, Walter: KOMPASS Radführer von Augsburg bis ins AllgäuKOMPASS Radführer von Augsburg bis ins Allgäu , 24 Radpilgertouren auf den Spuren des heiligen Ulrich , Sonstige > Karosserie-, Anbauteile & Zubehör , Auflage: 1. Auflage, Neuerscheinung, Erscheinungsjahr: 20250515, Titel der Reihe: KOMPASS Endlich#3559#, Autoren: Elsner, Walter~Elsner, Susanne, Auflage: 25001, Auflage/Ausgabe: 1. Auflage, Neuerscheinung, Seitenzahl/Blattzahl: 216, Keyword: Allgäu Fahrradführer; Allgäu Radpilgern; Augsburg Fahrradführer; Fahrradfüher Augsburg; Fahrradführer Allgäu; Pilgerfüghrer St. Ulrich; Radpilgerführer; Radpilgerführer Bayern; Radpilgern Allgäu; Ulrich Pilgern, Fachschema: Augsburg~Allgäu~Oberallgäu~Fahrrad / Reiseführer, Reisebeschreibung, Fachkategorie: Radfahren: Allgemein und Touring~Reiseführer: Aktiv-Urlaub, Warengruppe: HC/Reiseführer Sport, UNSPSC: 49052000, Warenverzeichnis für die Außenhandelsstatistik: 49052000, Länge: 215, Breite: 150, Höhe: 17, Gewicht: 10, Produktform: Klappenbroschur, Genre: Reise,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ADAC StadtAtlas München 1:20 000 mit Augsburg, Dachau, Erding, FreisingADAC StadtAtlas München 1:20 000 mit Augsburg, Dachau, Erding, Freising , Ingolstadt, Landshut, Rosenheim, Wasserburg , Stellmotoren > Klima- & Heizungsanlagen , Auflage: 10. Auflage, Erscheinungsjahr: 20200311, Produktform: Kartoniert, Beilage: Spiralbindung, Titel der Reihe: ADAC Stadtatlas##, Auflage: 20010, Auflage/Ausgabe: 10. Auflage, Seitenzahl/Blattzahl: 512, Maßstab: 20000, Keyword: Ammersee; Asamkirche; Bayern München; Englischer Garten; Frauenkirche; Fuggerei; Hofbräuhaus; Isar; KZ-Gedenkstätte Dachau; Neue Messe München; Oberbayern; Oktoberfest; Starnberger See; Stiftsbasilika St. Martin, Fachschema: Bayern / Landkarte, Atlas, Region: Bayern, Warengruppe: TB/Karten/Stadtpläne/Deutschland, Fachkategorie: Straßenkarten und Stadtpläne, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49052000, Warenverzeichnis für die Außenhandelsstatistik: 49052000, Verlag: ADAC, Verlag: ADAC, Verlag: MAIRDUMONT GmbH & Co. KG, Länge: 297, Breite: 246, Höhe: 32, Gewicht: 1479, Produktform: Kartoniert, Genre: Reise, Genre: Reise, Vorgänger: A20675443 A12902800 A6357011 A2823309, Vorgänger EAN: 9783826413704, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Landkarten, Unterkatalog: Taschenbuch, WolkenId: 14680524,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Sind Stühle Möbel?
Ja, Stühle sind Möbel. Sie dienen dazu, dass Menschen sich setzen können und sind daher ein wichtiger Bestandteil der Einrichtung von Wohnräumen, Büros, Restaurants und anderen Orten. Stühle gibt es in verschiedenen Formen, Materialien und Stilen, um den individuellen Bedürfnissen und Geschmäckern gerecht zu werden. Sie können aus Holz, Metall, Kunststoff oder anderen Materialien hergestellt sein und sind oft mit Polstern oder Bezügen versehen, um den Sitzkomfort zu erhöhen. Insgesamt sind Stühle ein unverzichtbares Element in der Möbelwelt. **


Wird es den Beruf des Schreinertischlers in Zukunft nicht mehr geben, weil Ikea ja alle Schränke, Betten, Tische usw. produziert?
Obwohl Ikea eine große Auswahl an Möbeln anbietet, wird der Beruf des Schreinertischlers wahrscheinlich nicht vollständig verschwinden. Viele Menschen schätzen die Individualität und Qualität von handgefertigten Möbelstücken, die von Schreinertischlern hergestellt werden. Darüber hinaus gibt es auch spezialisierte Aufträge, bei denen maßgeschneiderte Lösungen gefragt sind, die Ikea nicht anbieten kann. **
Was gibt es für neue Sofas, Hocker oder Recamieren?
Es gibt eine Vielzahl neuer Sofas, Hocker und Recamieren auf dem Markt. Von modernen, minimalistischen Designs bis hin zu klassischen, gemütlichen Stilen ist für jeden Geschmack etwas dabei. Viele Modelle bieten auch praktische Funktionen wie verstellbare Rückenlehnen oder ausziehbare Liegeflächen. Die Auswahl an Materialien reicht von Leder über Stoff bis hin zu Samt, sodass man das passende Möbelstück für jeden Raum finden kann. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
XUbixpapv Möbelbeine aus Massivholz 10,2 cm. Verwendung for Stühle, Tische, Sofas, KommodenXUbixpapv Möbelbeine aus Massivholz 10,2 cm. Verwendung for Stühle, Tische, Sofas, Kommoden. Schnelle Installation: Jedes Bein verfügt über eine Schraube, sodass die Befestigung an Möbeln in wenigen Minuten mit einfachen Werkzeugen möglich ist, ohne dass Messungen erforderlich sind. Anhebung: Hebt Möbel vom Boden ab, sodass Roboterstaubsauger darunter passen und Schäden reduzieren. Beschichtung: Mehrschichtiges Finish, beständig gegen Flecken, Abnutzung und Ausbleichen bei regelmäßiger Verwendung und Reinigung. Vielseitige Passform: Geeignet for Sofas, Tische, Schränke, Stühle und Betten, passend zu den meisten Möbelstilen. Aussehen: Jedes Bein hat eine unterschiedliche Holzmaserung, die den Möbeln ein einzigartiges Aussehen verleiht. Farbe:One Color111,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
RENLXFI 9 Ersatzbeine Aus Metall Für Bettgestelle Höhenverstellbare Stahlfüße Für Küchenschränke, Kommoden, TV-Möbel, Sofas, Stühle, Betten Oder Couchtische – Mit GummipuffernRENLXFI 9 Ersatzbeine Aus Metall Für Bettgestelle Höhenverstellbare Stahlfüße Für Küchenschränke, Kommoden, TV-Möbel, Sofas, Stühle, Betten Oder Couchtische – Mit Gummipuffern. Verstärkte Bettstütze: Hilft, schwache Bereiche in der Mitte zu stabilisieren und bietet zusätzlichen Halt für Bettrahmen, die zum Durchhängen neigen. Geeignet zur Verstärkung von Holzlattenrosten, Plattformbetten und älteren Bettrahmen. Nicht als Ersatz für stark beschädigte oder gebrochene tragende Bauteile gedacht. Anpassbar an verschiedene Höhen: Drehen Sie den verstellbaren Fuß, um die Stützhöhe optimal an Ihren Bettrahmen anzupassen. Ziehen Sie nach der Einstellung den Befestigungsring fest, um Bewegungen zu minimieren. Die Höhenverstellung gleicht keine falsch dimensionierten oder strukturell instabilen Bettrahmen aus. Flexible Montage für kompatible Rahmen: Unterstützt die Befestigung mittels Schrauben, Bolzen (mit Zusatzplatte) oder Nägeln an kompatiblen Bettrahmen oder Holzlatten. Bolzenmontage für vorgebohrte Rahmen, Klemmmontage mit Zusatzplatte für Rahmen ohne Bohrungen sowie Nagelmontage für kompatible Holzrahmen. Ziehen Sie nach der Montage den Befestigungsring fest, um Bewegungen zu minimieren. Robuste Stahlstütze: Gefertigt aus kaltgewalztem Stahl mit Einbrennlackierung für Langlebigkeit und Rostbeständigkeit. Jedes Stützbein ist für eine Belastung von bis zu 125 kg ausgelegt. Die tatsächliche Gesamtbelastbarkeit des Bettes hängt von der Anzahl der Stützen und der Konstruktion des Bettrahmens ab. Zusätzliche Stabilität und Bodenschutz durch Gummiauflage: Der 5 cm breite Fuß verteilt die auf eine größere Fläche, während die Gummiauflage Bewegungen und Geräusche bei normaler Nutzung reduziert. Geeignet für kompatible Bodenbeläge. Farbe:One Color139,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Elsner, Walter: KOMPASS Radführer von Augsburg bis ins AllgäuKOMPASS Radführer von Augsburg bis ins Allgäu , 24 Radpilgertouren auf den Spuren des heiligen Ulrich , Sonstige > Karosserie-, Anbauteile & Zubehör , Auflage: 1. Auflage, Neuerscheinung, Erscheinungsjahr: 20250515, Titel der Reihe: KOMPASS Endlich#3559#, Autoren: Elsner, Walter~Elsner, Susanne, Auflage: 25001, Auflage/Ausgabe: 1. Auflage, Neuerscheinung, Seitenzahl/Blattzahl: 216, Keyword: Allgäu Fahrradführer; Allgäu Radpilgern; Augsburg Fahrradführer; Fahrradfüher Augsburg; Fahrradführer Allgäu; Pilgerfüghrer St. Ulrich; Radpilgerführer; Radpilgerführer Bayern; Radpilgern Allgäu; Ulrich Pilgern, Fachschema: Augsburg~Allgäu~Oberallgäu~Fahrrad / Reiseführer, Reisebeschreibung, Fachkategorie: Radfahren: Allgemein und Touring~Reiseführer: Aktiv-Urlaub, Warengruppe: HC/Reiseführer Sport, UNSPSC: 49052000, Warenverzeichnis für die Außenhandelsstatistik: 49052000, Länge: 215, Breite: 150, Höhe: 17, Gewicht: 10, Produktform: Klappenbroschur, Genre: Reise,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Was könnte ich in die Schränke, Regale und Tische zeichnen?
Du könntest verschiedene Dinge in die Schränke, Regale und Tische zeichnen, je nach deinem persönlichen Stil und Vorlieben. Zum Beispiel könntest du Blumen, Tiere, geometrische Muster oder abstrakte Designs zeichnen. Du könntest auch Gegenstände darstellen, die du gerne in den Schränken und Regalen aufbewahrst, wie Bücher, Geschirr oder Spielzeug. Lass deiner Kreativität freien Lauf und gestalte die Möbel nach deinem eigenen Geschmack. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Ähnliche Suchbegriffe für Botnet
-
ADAC StadtAtlas München 1:20 000 mit Augsburg, Dachau, Erding, FreisingADAC StadtAtlas München 1:20 000 mit Augsburg, Dachau, Erding, Freising , Ingolstadt, Landshut, Rosenheim, Wasserburg , Stellmotoren > Klima- & Heizungsanlagen , Auflage: 10. Auflage, Erscheinungsjahr: 20200311, Produktform: Kartoniert, Beilage: Spiralbindung, Titel der Reihe: ADAC Stadtatlas##, Auflage: 20010, Auflage/Ausgabe: 10. Auflage, Seitenzahl/Blattzahl: 512, Maßstab: 20000, Keyword: Ammersee; Asamkirche; Bayern München; Englischer Garten; Frauenkirche; Fuggerei; Hofbräuhaus; Isar; KZ-Gedenkstätte Dachau; Neue Messe München; Oberbayern; Oktoberfest; Starnberger See; Stiftsbasilika St. Martin, Fachschema: Bayern / Landkarte, Atlas, Region: Bayern, Warengruppe: TB/Karten/Stadtpläne/Deutschland, Fachkategorie: Straßenkarten und Stadtpläne, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49052000, Warenverzeichnis für die Außenhandelsstatistik: 49052000, Verlag: ADAC, Verlag: ADAC, Verlag: MAIRDUMONT GmbH & Co. KG, Länge: 297, Breite: 246, Höhe: 32, Gewicht: 1479, Produktform: Kartoniert, Genre: Reise, Genre: Reise, Vorgänger: A20675443 A12902800 A6357011 A2823309, Vorgänger EAN: 9783826413704, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Landkarten, Unterkatalog: Taschenbuch, WolkenId: 14680524,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Sind Stühle Möbel?
Ja, Stühle sind Möbel. Sie dienen dazu, dass Menschen sich setzen können und sind daher ein wichtiger Bestandteil der Einrichtung von Wohnräumen, Büros, Restaurants und anderen Orten. Stühle gibt es in verschiedenen Formen, Materialien und Stilen, um den individuellen Bedürfnissen und Geschmäckern gerecht zu werden. Sie können aus Holz, Metall, Kunststoff oder anderen Materialien hergestellt sein und sind oft mit Polstern oder Bezügen versehen, um den Sitzkomfort zu erhöhen. Insgesamt sind Stühle ein unverzichtbares Element in der Möbelwelt. **
-
Wird es den Beruf des Schreinertischlers in Zukunft nicht mehr geben, weil Ikea ja alle Schränke, Betten, Tische usw. produziert?
Obwohl Ikea eine große Auswahl an Möbeln anbietet, wird der Beruf des Schreinertischlers wahrscheinlich nicht vollständig verschwinden. Viele Menschen schätzen die Individualität und Qualität von handgefertigten Möbelstücken, die von Schreinertischlern hergestellt werden. Darüber hinaus gibt es auch spezialisierte Aufträge, bei denen maßgeschneiderte Lösungen gefragt sind, die Ikea nicht anbieten kann. **
-
Was gibt es für neue Sofas, Hocker oder Recamieren?
Es gibt eine Vielzahl neuer Sofas, Hocker und Recamieren auf dem Markt. Von modernen, minimalistischen Designs bis hin zu klassischen, gemütlichen Stilen ist für jeden Geschmack etwas dabei. Viele Modelle bieten auch praktische Funktionen wie verstellbare Rückenlehnen oder ausziehbare Liegeflächen. Die Auswahl an Materialien reicht von Leder über Stoff bis hin zu Samt, sodass man das passende Möbelstück für jeden Raum finden kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.